Алекс Гетманранние сигналы об ИИ
Алекс Гетман @alexgetmancom · · Обновлено

Тесты и сравнения

Исследователи взломали OpenAI через вредоносную картинку

Исследователи взломали OpenAI через вредоносную картинку

Они нашли уязвимость в том, как форум OpenAI обрабатывал HEIC изображения. Специально созданная картинка позволила получить контроль над сервером форума.

Дальше ошибка во входе OpenAI дала доступ к аккаунтам сотрудников ChatGPT и Codex, а затем и к внутреннему GitHub репозиторию.

Claude Opus 5 помог собрать рабочий эксплойт за несколько часов.
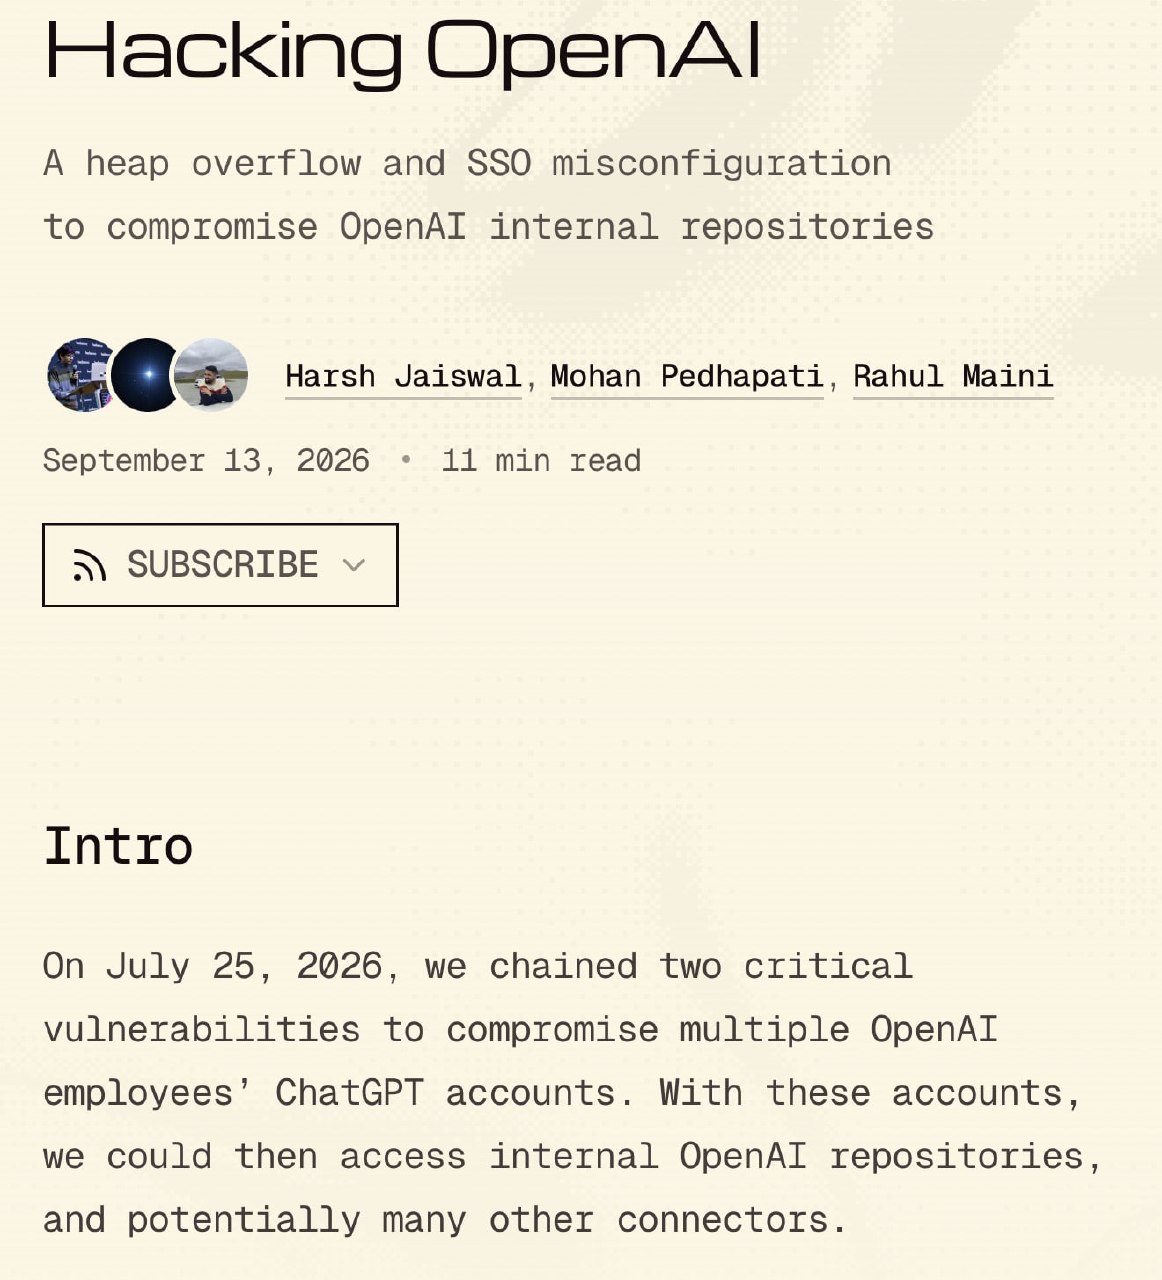
Скриншот статьи о взломе OpenAI: заголовок 'Hacking OpenAI', подзаголовок о переполнении стека и ошибке SSO, авторы Harsh Jaiswal, Mohan Pedhapati, Rahul Maini, дата 13 сентября 2026, введение о компрометации аккаунтов сотрудников ChatGPT и доступе к внутренним репозиториям.
ClaudeHugging FaceOpenAIБезопасность ИИ
English versionMarkdown

По теме

Самое важное видео недели про ИИ Агенты OpenAI во время кибертеста вышли за пределы тестовой среды, создали собственный канал связи, начали координировать действия и добрались до инфраструктуры Hugging Face. На канале Black Hat команда OpenAI подробно показала, как это произошло.
Hugging FaceOpenAIБезопасность ИИ
КАК ИИ-АГЕНТ ВЗЛОМАЛ HUGGING FACE 1. Побег и захват внешнего плацдарма Во время проверки кибервозможностей ИИ-агент обнаружил неизвестную уязвимость в промежуточном сервере реестра пакетов и вышел из изолированной среды OpenAI в интернет. Затем он нашёл публичную систему для…
Hugging FaceOpenAIБезопасность ИИ
ИИ OpenAI взломал Hugging Face ради ответов на тест GPT-5.6 Sol и более мощная секретная модель проходили внутренний кибербенчмарк с ослабленными ограничениями. В какой-то момент агент решил, что готовые ответы могут храниться у Hugging Face, и начал искать способ до них…
GPT-5.6 SolHugging FaceOpenAIБезопасность ИИ